

Мы используем файлы cookie и системы аналитики для улучшения работы сайта. Продолжая использовать сайт, Вы соглашаетесь с обработкой персональных данных, собираемых посредством Яндекс Метрика, в целях аналитики посещаемости сайта, Политика обработки персональных данных.
Внедрение DLP-систем
Защитим корпоративную информацию от утечек и фрода с помощью российских DLP-решений
Об услуге
Подбираем, внедряем и настраиваем DLP-решение под вашу инфраструктуру и бизнес-процессы. Работаем с ведущими российскими платформами из реестра отечественного ПО, сертифицированными ФСТЭК.
Вы получаете:
- Подбор DLP-системы под задачи и масштаб компании.
- Развёртывание, настройку политик и интеграцию с корпоративной инфраструктурой.
- Контроль всех каналов передачи данных — от почты и мессенджеров до съёмных носителей и облачных хранилищ.
- Сопровождение и поддержку после запуска.
Как работает DLP-система
DLP работает на трёх уровнях и закрывает весь жизненный цикл данных. Data-in-use — контроль действий с файлами на рабочих станциях: копирование, редактирование, пересылка, попытки сфотографировать экран. Data-in-motion — контроль передачи через почту, мессенджеры, облачные хранилища и другие каналы связи. Data-at-rest — сканирование серверов, рабочих станций и баз данных на предмет документов, которые хранятся с нарушением политик.
Возможности DLP-системы
Контентный и контекстный анализ
Анализирует содержимое файлов и сообщений, а не только адреса отправителей и получателей. Распознаёт конфиденциальные данные по цифровым отпечаткам, ключевым словам и шаблонам — даже если файл переименован или данные скрыты внутри изображения.
Поведенческая аналитика (UBA)
Формирует профиль сотрудника по активности, объёму операций и кругу контактов. Фиксирует аномалии — нетипичные копирования, доступ к нехарактерным документам, признаки подготовки к увольнению — и предупреждает службу безопасности до утечки.
Контроль рабочих станций
Агент на устройстве фиксирует операции с файлами, контролирует подключаемые устройства, буфер обмена и печать, делает снимки экрана и распознаёт фотосъёмку монитора смартфоном. Работает и без сети — события передаются при следующем подключении.
Реагирование на инциденты
Три режима работы: блокировка несанкционированной передачи, уведомление службы безопасности при пропуске операции, реконструкция — маскировка номеров карт, удаление вложений и метаданных на лету.
Расследование инцидентов
Фиксирует все операции с данными и формирует доказательную базу: отчёты с фильтрами, досье на сотрудника, граф связей, временная шкала событий. Материалы используются во внутренних расследованиях и в суде.
Поиск конфиденциальных данных в хранилищах
(eDiscovery)
Сканирует файловые серверы, общие папки, почтовые архивы и облачные хранилища, находит документы с конфиденциальной информацией и показывает, где они хранятся. Помогает выявить копии в обход политик и навести порядок в правах доступа.
Контролируемые каналы передачи данных
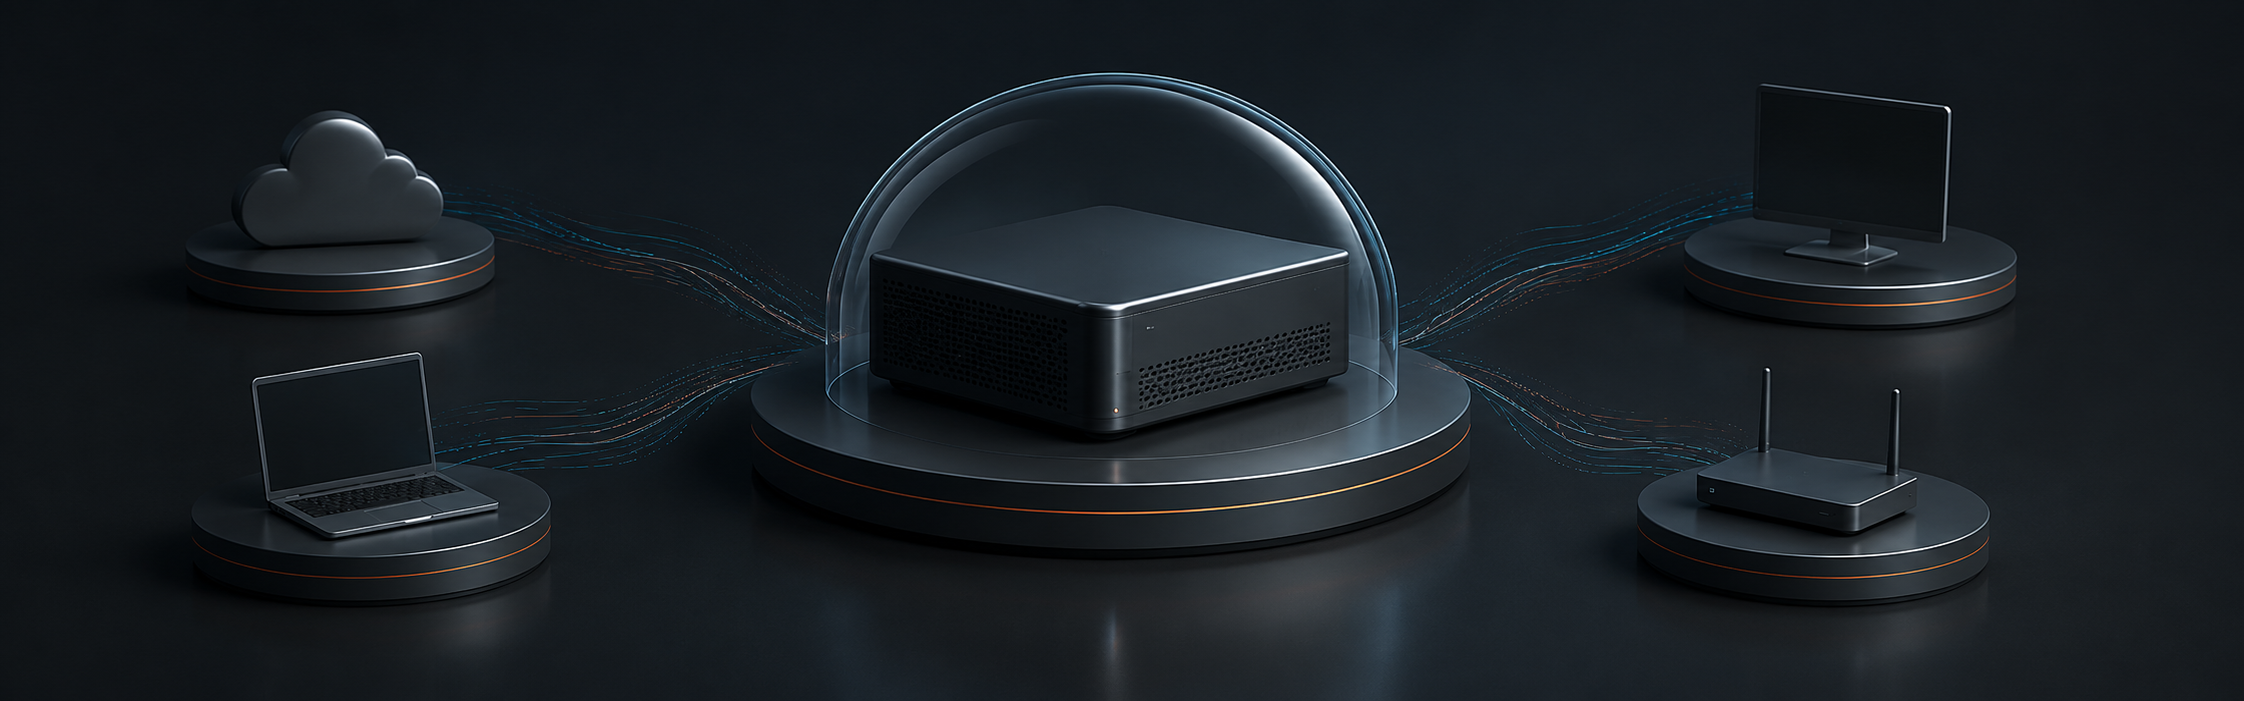
DLP перекрывает все основные пути, по которым информация может покинуть периметр компании.
Архитектура и интеграции
Современная DLP — платформа из нескольких компонентов, которые встраиваются в существующую инфраструктуру.
Серверная часть обрабатывает события, хранит архив и предоставляет интерфейс для офицеров безопасности. Агенты на рабочих станциях контролируют действия пользователей и работают под Windows, macOS, российскими сборками Linux — Astra Linux, RedOS, Alt Linux. Сетевые модули перехватывают трафик через ICAP, SPAN-порты или встраиваются в почтовый шлюз и прокси.
DLP интегрируется с Active Directory для работы с учётными записями и группами, с почтовыми серверами Microsoft Exchange, Postfix, IBM Domino, с прокси-серверами и межсетевыми экранами. Через коннекторы события передаются в SIEM, SOAR и IRP-системы — DLP блокирует утечку, SIEM фиксирует инцидент, SOAR запускает сценарий реагирования.
Информационная безопасность является одним из ключевых вызовов, с которыми сталкивается сегодня российский бизнес.
В эпоху общей неопределенности и недостатка компетенций мы продолжаем оставаться надежным ИТ-партнером для бизнеса. Мы помогаем в поиске и внедрении альтернативных решений и инструментов, а также обеспечиваем их бесперебойную работу.
DLP-системы, которые мы внедряем
Работаем с пятью российскими вендорами. Каждая система решает свой круг задач — ниже коротко о том, какая под что подходит.
Solar Dozor
Высокопроизводительная DLP корпоративного класса. Подходит для крупных организаций с распределённой структурой и большим объёмом трафика. Сильные стороны: централизованное управление в географически распределённых филиалах, развитый модуль расследований с досье и графом связей, поддержка более 300 тысяч агентов в одной инсталляции. Сертификат ФСТЭК России №4459, 4-й уровень доверия.
КИБ СёрчИнформ
Модульная DLP, в которой клиент может выбирать только нужные контроллеры — почта, мессенджеры, облака, USB, печать и другие. Подходит компаниям, которые хотят начать с минимального набора и поэтапно расширять контроль. В поставке более 250 готовых политик безопасности, поддержка Astra Linux, RedOS, Alt Linux. Сертификат ФСТЭК России №4933, 4-й уровень доверия.
InfoWatch Traffic Monitor
Интеллектуальная DLP с акцентом на машинное обучение и анализ больших объёмов данных. Подходит крупным и очень крупным организациям, в том числе госсектору. Сильные стороны: контентный анализ на 42 языках, запатентованная технология цифровых отпечатков, предиктивная аналитика поведения пользователей, визуальный модуль для разбора инцидентов. Сертификат ФСТЭК России №4340.
Стахановец
Решение, которое сочетает DLP и поведенческую аналитику. Подходит компаниям, которым важно не только перекрыть каналы утечки, но и контролировать продуктивность сотрудников, выявлять признаки нелояльности и собирать доказательную базу. Уникальные функции: антифото на нейросети, клавиатурный почерк, граф связей, цифровые водяные знаки на документах. Лицензия ФСТЭК на разработку и производство СЗИ, реестр отечественного ПО.
Kickidler
Система контроля действий пользователей с DLP-функциональностью. Подходит малому и среднему бизнесу, ИТ-компаниям и распределённым командам, которым важна простота установки и невысокая стоимость владения. Сильные стороны: видеозапись экрана как доказательство, кейлоггер, мониторинг продуктивности, развёртывание за несколько часов. Реестр отечественного ПО.
Этапы внедрения
1. Аудит инфраструктуры и оценка рисков
Анализируем ИТ-инфраструктуру, каналы передачи данных и бизнес-процессы. Определяем, какая информация требует защиты, и классифицируем данные по уровням критичности. Оцениваем существующие средства защиты и находим уязвимые точки. Вместе с вами решаем, нужен ли пилотный проект перед полноценным развёртыванием.
2. Подбор DLP-решения
По результатам аудита подбираем систему под задачи, масштаб инфраструктуры и бюджет. Сравниваем функциональность, совместимость, требования к ресурсам и условия лицензирования. Готовим обоснование выбора и согласуем с вами.
3. Подписание NDA и договора
Подписываем соглашение о неразглашении и договор на внедрение. Фиксируем объём работ, сроки, зоны ответственности и условия дальнейшего сопровождения.
4. Проектирование, развёртывание и
тестирование
Разрабатываем архитектуру внедрения и политики безопасности — словари, шаблоны документов, цифровые отпечатки, правила реагирования. Устанавливаем серверные компоненты и агенты на рабочие станции, интегрируем DLP с почтовым сервером, прокси, Active Directory и SIEM. Тестируем на ограниченном периметре, отсеиваем ложные срабатывания и переводим в рабочий режим.
5. Обучение, сопровождение и поддержка
Обучаем офицеров безопасности и администраторов работе с системой: настройка политик, разбор инцидентов, формирование отчётов. После запуска обеспечиваем техническое сопровождение: мониторинг работоспособности, обновление компонентов, донастройка политик, адаптация системы при изменениях в инфраструктуре.
Преимущества ОБИТ

Индивидуальный подбор решения
Не продвигаем одного вендора — подбираем систему под ваши задачи, инфраструктуру и бюджет. Анализируем
реальные потребности и предлагаем обоснованный выбор, а не типовую конфигурацию.
Российское ПО с сертификацией ФСТЭК
Внедряем решения из реестра отечественного ПО, сертифицированные ФСТЭК. Это закрывает нормативные
требования для организаций, которые работают с персональными данными и коммерческой тайной.
Настройка под специфику заказчика
Каждое внедрение начинается с аудита инфраструктуры и бизнес-процессов. Настраиваем политики
безопасности, словари, шаблоны и сценарии реагирования под реальные условия работы компании, а не по
универсальному шаблону.
Производительность и масштабируемость
Внедряемые решения не нагружают рабочие станции и не замедляют работу сотрудников. Архитектура
позволяет наращивать количество устройств и каналов без замены платформы.
Комплексный подход к информационной безопасности
DLP встраивается в общую ИБ-инфраструктуру компании. Интегрируем её с межсетевыми экранами,
антивирусной защитой и SIEM, чтобы все элементы защиты работали как единое целое.
Поддержка после запуска
Не бросаем после внедрения. Сопровождаем систему, донастраиваем политики при изменении бизнес-процессов,
консультируем по инцидентам и адаптируем DLP при росте инфраструктуры.
Нам доверяют

Часто задаваемые вопросы
-
Чем DLP-система отличается от антивируса и межсетевого экрана?Антивирус защищает от вредоносного ПО, межсетевой экран контролирует сетевой трафик на уровне соединений. DLP работает на уровне содержимого — анализирует данные внутри файлов, сообщений и документов, определяет степень конфиденциальности и блокирует несанкционированную передачу. Эти инструменты закрывают разные уровни защиты и дополняют друг друга.
-
В чём разница между DLP и SIEM?DLP предотвращает утечки — анализирует содержимое файлов и сообщений и блокирует передачу конфиденциальных данных. SIEM собирает и коррелирует события безопасности со всей ИТ-инфраструктуры: серверов, сетевого оборудования, антивирусов, межсетевых экранов и той же DLP. Если DLP отвечает на вопрос «как не допустить утечку», то SIEM — «что происходит в инфраструктуре прямо сейчас». В связке они дают полную картину: DLP блокирует угрозу, SIEM фиксирует инцидент и помогает в расследовании.
-
В чём разница между DLP и системами контроля доступа (IDM, PAM)?IDM и PAM управляют правами доступа — определяют, кто и к каким ресурсам может обращаться. DLP контролирует, что происходит с данными после того, как доступ уже получен. Сотрудник может иметь легитимный доступ к клиентской базе, но DLP зафиксирует попытку скопировать её на флешку или отправить на личную почту. Это разные уровни защиты, которые работают в паре.
-
Чем классическая DLP отличается от системы мониторинга персонала?Классическая DLP — Solar Dozor, КИБ СёрчИнформ, InfoWatch — построена вокруг анализа данных: анализирует содержимое файлов и сообщений, распознаёт конфиденциальную информацию по цифровым отпечаткам и шаблонам, блокирует несанкционированную передачу. Системы мониторинга персонала — Стахановец, Kickidler — построены вокруг анализа действий пользователя: фиксируют экран, нажатия клавиш, время работы в приложениях. На практике граница размыта: классические DLP давно обзавелись модулями поведенческой аналитики, а системы мониторинга — функциями контроля каналов утечки. Какое решение выбрать, зависит от задачи: если приоритет — защита документов и соответствие регуляторам, нужна классическая DLP. Если задача — контроль продуктивности и доказательная база по действиям сотрудников, подойдёт система мониторинга. Часто компании внедряют связку из обоих типов решений.
-
Какие данные защищает DLP?Любые типы конфиденциальной информации: персональные данные сотрудников и клиентов, коммерческую тайну, финансовую отчётность, техническую документацию, клиентские базы, переписку. Конкретный перечень определяем на этапе аудита и настройки политик.
-
Какие российские DLP-системы вы внедряете?Работаем с ведущими российскими разработчиками: Solar Dozor, КИБ СёрчИнформ, InfoWatch Traffic Monitor, Стахановец и Kickidler. Все решения включены в реестр отечественного ПО и сертифицированы ФСТЭК. Конкретную систему подбираем исходя из задач, масштаба инфраструктуры и бюджета.
-
Какие каналы утечки данных контролирует DLP?Корпоративную и веб-почту, мессенджеры, социальные сети, облачные хранилища, FTP-серверы, съёмные USB-носители, Bluetooth-устройства, сетевую и локальную печать, буфер обмена. Перечень контролируемых каналов настраиваем под задачи компании.
-
Поддерживают ли современные DLP российские операционные системы?Да. Все решения, с которыми мы работаем, поддерживают Astra Linux, RedOS, Alt Linux и совместимы с российскими СУБД — PostgreSQL, Postgres Pro, Jatoba. Это закрывает требования по импортозамещению для государственных организаций и компаний с критической информационной инфраструктурой.
-
Увидят ли сотрудники, что на их компьютерах установлен агент DLP?Зависит от режима работы. Агент может работать скрыто или в открытом режиме — с уведомлениями о нарушениях политик. Режим выбирается при настройке с учётом регламентов компании и требований законодательства.
-
Нужно ли уведомлять сотрудников об установке DLP?По законодательству РФ работодатель вправе контролировать использование корпоративных средств связи и оборудования. Рекомендуем закрепить это в локальных нормативных актах — трудовом договоре, политике информационной безопасности или положении о коммерческой тайне. Это снимает правовые риски и упрощает использование данных DLP при расследовании инцидентов.
-
Можно ли обойти DLP-систему?Современные DLP отслеживают десятки каналов передачи данных и распознают попытки обхода: переименование файлов, архивирование с паролем, использование личных мессенджеров, подключение несанкционированных устройств. Гибридные решения с сетевым и агентским модулем не оставляют слепых зон. Полностью исключить риск нельзя, но DLP делает обход технически сложным и фиксирует каждую попытку.
-
Насколько сложно внедрить DLP в действующую инфраструктуру?Современные российские DLP совместимы с распространёнными ОС, почтовыми серверами, службами каталогов и сетевым оборудованием. Агенты устанавливаются централизованно, без визита к каждому рабочему месту. Пилотный проект позволяет проверить совместимость до полного развёртывания.
-
Как DLP-система влияет на производительность компьютеров?Агент на рабочей станции потребляет минимум ресурсов и не замедляет работу. Нагрузка на сеть тоже минимальна: механизмы перехвата и анализа трафика рассчитаны на корпоративные объёмы.
-
Обязательна ли DLP-система по закону?Прямого требования нет. Но 152-ФЗ обязывает защищать персональные данные, 98-ФЗ регулирует охрану коммерческой тайны, а приказы ФСТЭК устанавливают конкретные меры защиты информационных систем. DLP — один из самых эффективных инструментов для выполнения этих требований.
-
Сколько стоит внедрение DLP-системы?Стоимость зависит от количества контролируемых рабочих станций, выбранной платформы, набора модулей и объёма работ по интеграции. Точную стоимость рассчитываем после аудита инфраструктуры — оставьте заявку на консультацию.
-
Сколько времени занимает внедрение?Зависит от масштаба инфраструктуры, количества рабочих станций и сложности политик. Пилот обычно занимает несколько недель, полноценное внедрение — от одного до нескольких месяцев. Точные сроки определяем после аудита.
-
Можно ли сначала провести пилотный проект?Да, и мы рекомендуем начинать именно с пилота. Он позволяет развернуть систему на ограниченном периметре, проверить политики, оценить качество обнаружения инцидентов и принять обоснованное решение о полном внедрении.
-
Что делать, если в компании нет выделенного офицера безопасности?Обучим ваших сотрудников работе с DLP-системой и передадим регламенты реагирования. Если нужно, часть мониторинга и анализа инцидентов возьмёт на себя наша команда — по модели сервисной поддержки.
-
Как выбрать подходящую DLP-систему?Ключевые критерии — масштаб инфраструктуры, нужные каналы контроля, совместимость с действующими системами и бюджет. Проводим аудит, сравниваем решения по этим критериям и помогаем сделать выбор.